
Azure Monitor: cos'è, come funziona e a cosa serve
Azure Monitor raccoglie metriche, log e tracce da risorse Azure, applicazioni e ambienti ibridi in un'unica piattaforma di observability. Funzionalità, architettura e costi.
Azure Monitor: cos’è
Azure Monitor è il servizio di observability nativo di Microsoft Azure. Raccoglie metriche, log, tracce distribuite ed eventi da risorse cloud, infrastrutture ibride e applicazioni, e li porta dentro un’unica piattaforma di dati su cui si costruiscono dashboard, query, alert e, più di recente, anche workflow assistiti dall’intelligenza artificiale.
Non è un prodotto isolato. La stessa data platform che alimenta Azure Monitor è anche la base su cui lavorano Microsoft Sentinel (per la sicurezza) e Defender for Cloud, il che significa che chi investe tempo a impostare bene la raccolta dati con Monitor si ritrova quei dati già pronti da riusare altrove, senza doverli raccogliere due volte.
In sintesi
- Azure Monitor unifica metriche, log, tracce ed eventi di risorse Azure, infrastrutture ibride e applicazioni in un’unica data platform
- Si basa su due tipi di workspace: Log Analytics (log e tracce, interrogabili in KQL) e Azure Monitor workspace (metriche Prometheus/OpenTelemetry, interrogabili in PromQL)
- Application Insights, parte di Azure Monitor, aggiunge il monitoraggio delle performance applicative (APM) e, dal 2026, anche degli agenti AI costruiti su Microsoft Foundry e Copilot Studio
- Gli alert collegano metriche e log a notifiche o automazioni (Logic Apps, runbook, webhook), con un livello di AIOps che riduce il rumore raggruppando segnali correlati
- Il costo principale è legato al volume di dati ingeriti nei log, con i primi 5 GB mensili gratuiti e sconti a impegno per chi supera certe soglie giornaliere
Come funziona Azure Monitor: architettura e data platform
Al centro di Azure Monitor c’è una data platform centralizzata, pensata per ricevere telemetria da fonti molto diverse tra loro e renderla interrogabile con un linguaggio coerente. Questa piattaforma lavora su due tipi di workspace, che nonostante il nome simile sono due cose distinte, con motori di query diversi.
I Log Analytics workspace raccolgono log e tracce. I dati al loro interno si interrogano con KQL (Kusto Query Language), un linguaggio pensato apposta per scandagliare grandi volumi di eventi testuali e strutturati, trovare pattern e correlare informazioni provenienti da fonti diverse.
Gli Azure Monitor workspace, invece, raccolgono metriche in formato Prometheus e OpenTelemetry. Si interrogano con PromQL, lo stesso linguaggio usato dall’ecosistema open source Prometheus, e sono il riferimento per chi già lavora con container, Kubernetes e stack cloud-native.
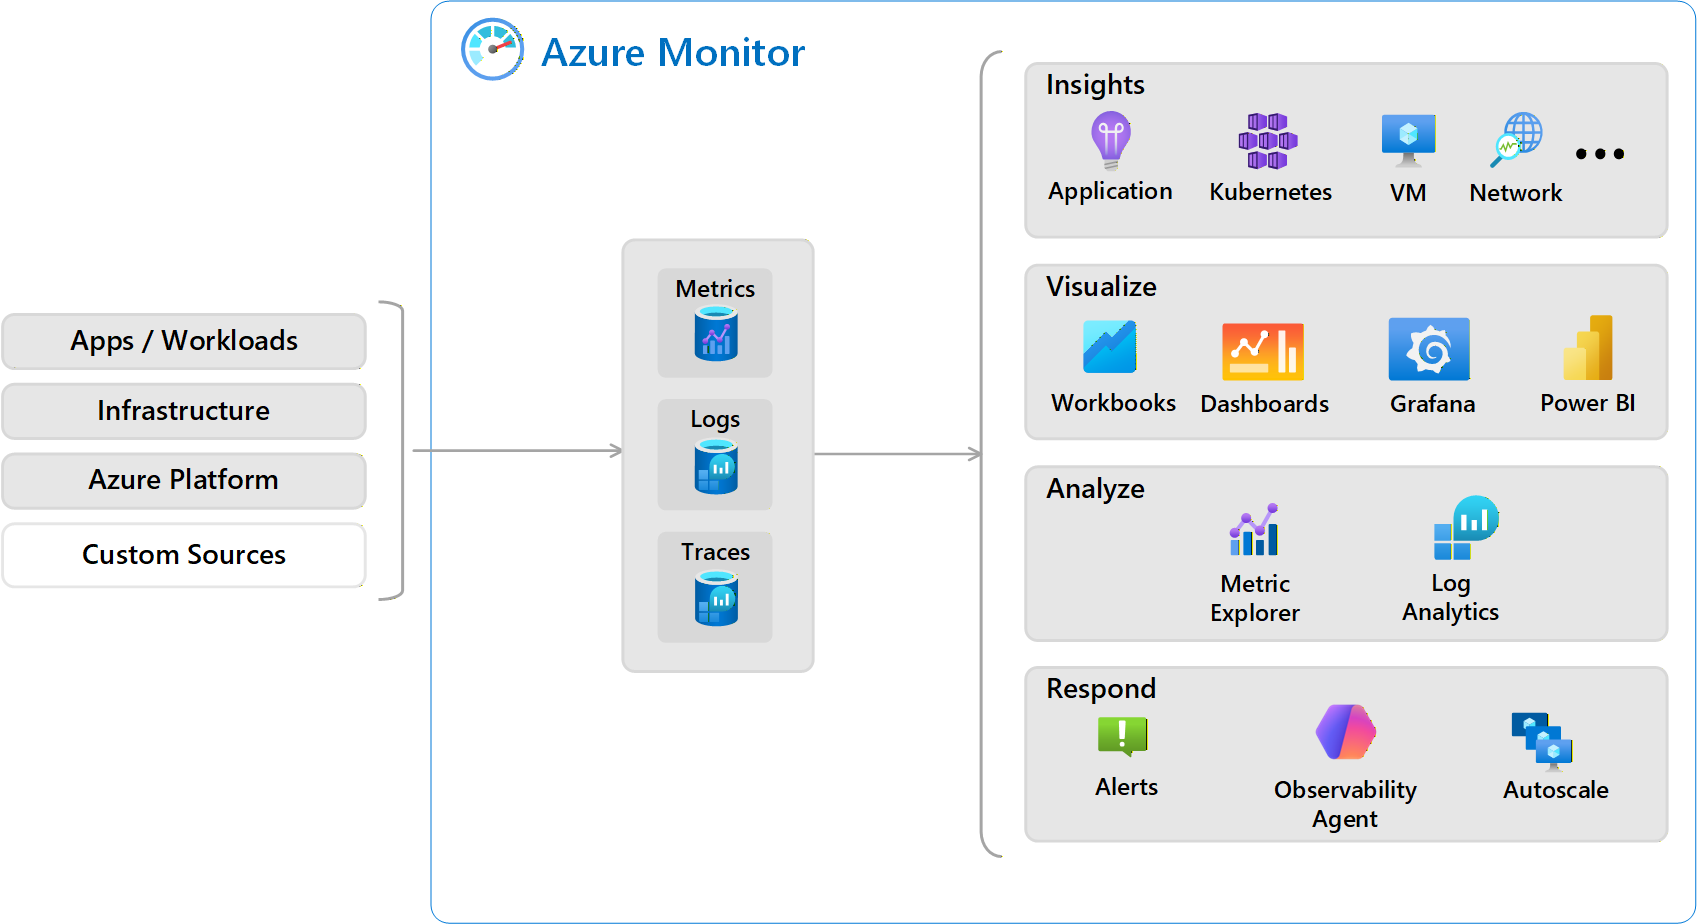 Architettura di Azure Monitor
Questa separazione non è un dettaglio tecnico marginale. Significa che un’organizzazione può tenere la governance dei log (chi può leggerli, dove vengono conservati, per quanto tempo) separata da quella delle metriche ad alta frequenza, scegliendo per ciascuna il piano di conservazione e il modello di costo più adatto.
Le risorse si collegano a queste due piattaforme tramite diversi meccanismi di raccolta. Per le risorse PaaS (App Service, database gestiti, servizi di rete) la raccolta base di metriche e log della piattaforma è già attiva senza configurazione aggiuntiva. Per macchine virtuali, server on-premises e cluster ibridi serve invece l’Azure Monitor Agent (AMA), installato secondo regole di raccolta dati (data collection rule) che definiscono cosa raccogliere e dove inviarlo. L’agente ha sostituito i precedenti Azure Diagnostics extension e Log Analytics agent, dismessi nel corso del 2026.
Le funzionalità principali di Azure Monitor
Metrics e metrics explorer
Le metriche sono valori numerici raccolti a intervalli regolari: CPU, memoria, latenza di rete, throughput di un database. Metrics explorer permette di visualizzarle, filtrarle per dimensione e costruire grafici ad hoc senza scrivere query, un punto di partenza rapido per capire se una risorsa si sta comportando in modo anomalo prima ancora di aprire i log.
Logs e Log Analytics
Log Analytics è lo strumento per interrogare i dati nei Log Analytics workspace. Dal 2026 offre due modalità di lavoro pensate per pubblici diversi: una modalità semplice, con un’interfaccia simile a un foglio di calcolo per filtrare e aggregare dati senza conoscere KQL, e una modalità KQL completa per chi vuole costruire query avanzate, funzioni riutilizzabili e correlazioni complesse tra tabelle.
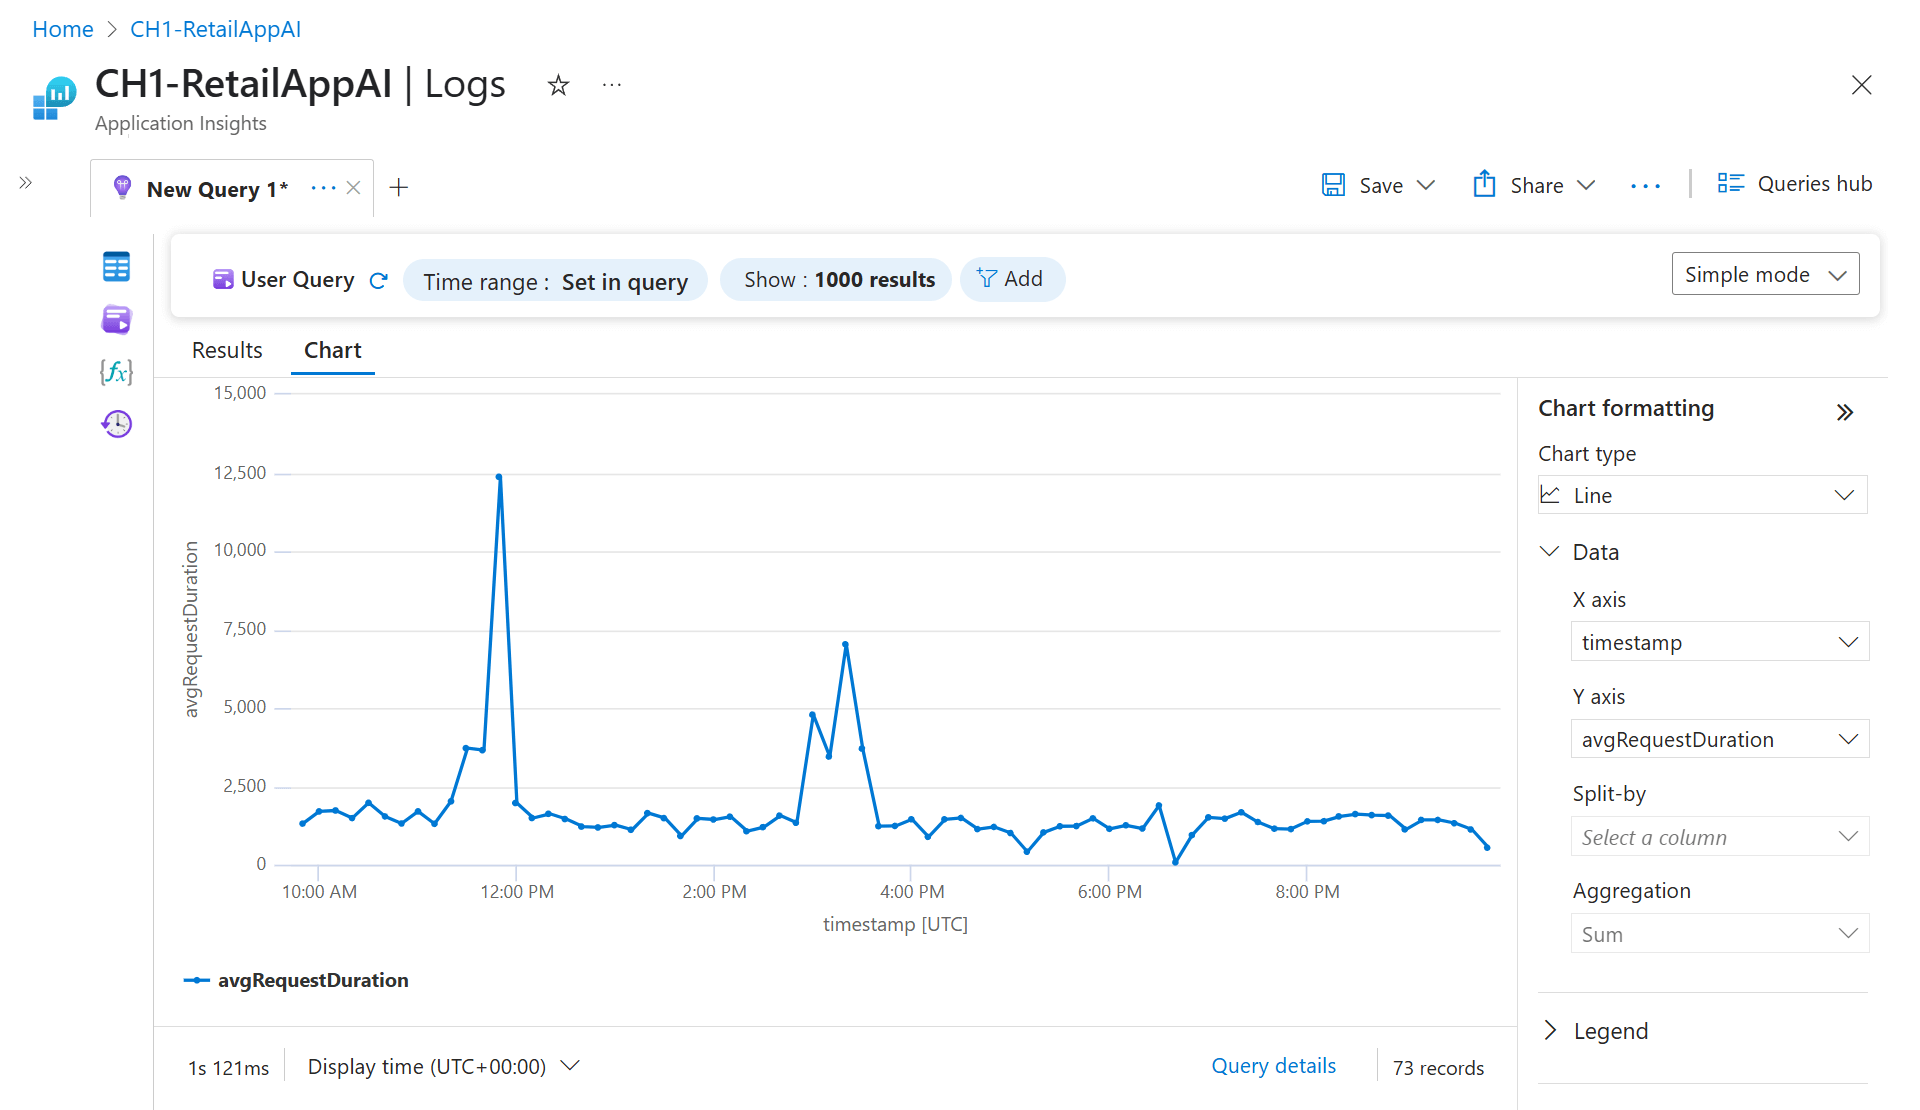 Visualizzazione a grafico in Log Analytics
Una funzionalità poco pubblicizzata ma utile nella pratica quotidiana è la cronologia delle query, che conserva fino a 300 query per utente per risorsa negli ultimi 30 giorni, organizzata per regione e per workspace. Chi lavora ogni giorno con gli stessi ambienti risparmia tempo prezioso a non dover riscrivere le query più usate.
Application Insights e monitoraggio applicativo
Application Insights è la componente di Azure Monitor dedicata all’Application Performance Monitoring (APM). Si integra con OpenTelemetry, lo standard aperto per la raccolta di telemetria applicativa, e permette di seguire una richiesta lungo tutta la sua catena di chiamate, dal frontend al database, individuando dove si accumula la latenza o dove si genera un errore.
Una novità rilevante del 2026 riguarda il monitoraggio degli agenti AI. Application Insights ora offre un’esperienza unificata per osservare agenti costruiti su Microsoft Foundry, Copilot Studio e framework di terze parti, con dashboard che mostrano consumo di token, latenza, tasso di errore e punteggi di qualità delle risposte. Per chi sta portando in produzione i primi agenti basati su modelli linguistici, è un passaggio importante: il monitoraggio applicativo tradizionale non cattura metriche come il consumo di token o la qualità percepita di una risposta generata, mentre questa estensione di Application Insights sì.
Alert e action group
Gli alert collegano una condizione (una metrica che supera una soglia, una query di log che restituisce certi risultati, un evento nell’activity log) a una o più azioni: una notifica email o SMS, un webhook, un runbook di Azure Automation, un flusso Logic Apps o l’apertura di un incidente ITSM.
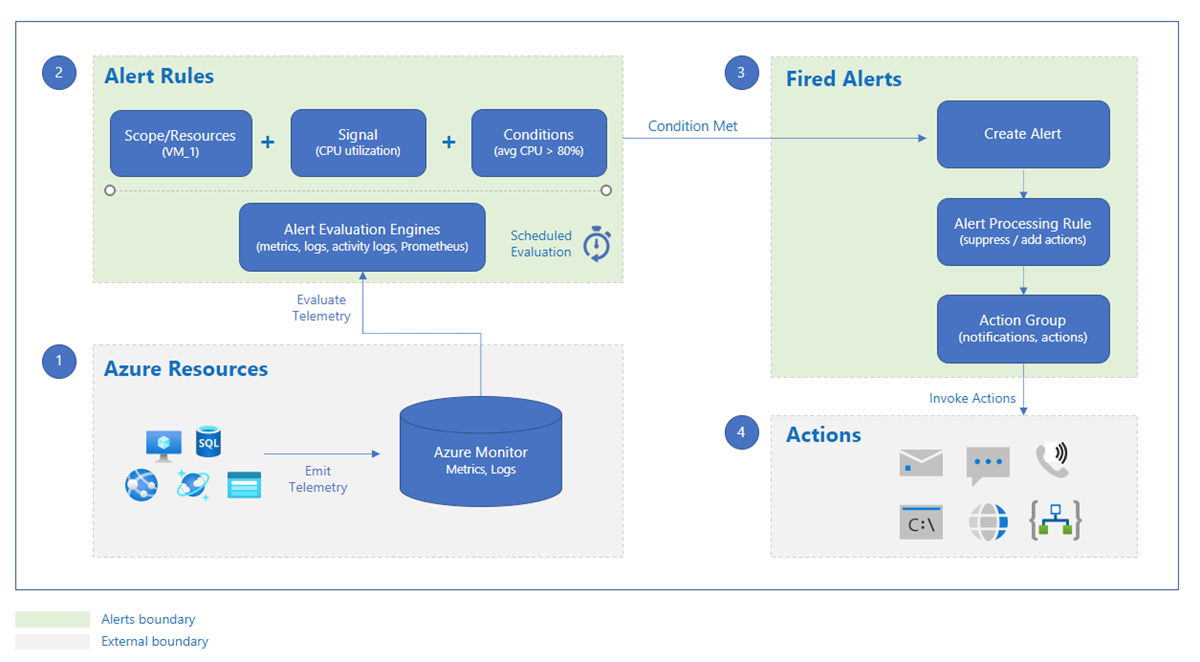 Flusso di una regola di alert in Azure Monitor
Esistono diversi tipi di alert, ciascuno pensato per uno scenario specifico. Gli alert su metriche valutano valori numerici a intervalli regolari e supportano soglie dinamiche, che si adattano automaticamente al comportamento storico di una risorsa invece di richiedere una soglia fissa scelta a mano. Gli alert su log eseguono una query KQL a intervalli programmati. Gli alert sull’activity log scattano quando succede un evento specifico, ad esempio la modifica di una regola di rete. Esiste anche un livello di rilevamento intelligente (smart detection) che segnala automaticamente anomalie di prestazioni o errori insoliti nelle applicazioni monitorate da Application Insights, senza che nessuno debba configurare una soglia in anticipo.
Un problema classico di chi gestisce molte risorse è il rumore degli alert: decine di notifiche per quello che in realtà è un unico incidente. Azure Monitor affronta il problema con un livello di AIOps che raggruppa automaticamente gli alert correlati in un numero più piccolo di “issue”, corredate di contesto ed evidenze, pensate per ridurre il tempo che un team di guardia passa a capire cosa sia davvero successo prima ancora di iniziare a risolverlo.
Workbook, dashboard e visualizzazione
Per la parte di visualizzazione, Azure Monitor mette a disposizione workbook predefiniti, dashboard personalizzabili nel portale Azure e l’integrazione con Grafana gestito. I workbook combinano testo, query e grafici in un unico documento interattivo, utile per costruire report operativi che un team può consultare senza dover scrivere nulla da zero ogni volta.
Autoscale
Autoscale permette di aggiungere o rimuovere automaticamente istanze di calcolo in base al carico osservato, con regole basate su metriche, su una pianificazione oraria o su una combinazione delle due. È una delle applicazioni più dirette dei dati raccolti da Monitor: non solo osservare cosa succede, ma reagire senza intervento manuale.
Monitoraggio di ambienti ibridi e multicloud
Azure Monitor non è pensato solo per risorse che vivono dentro Azure. Tramite Azure Arc è possibile proiettare server, macchine virtuali e cluster Kubernetes che girano su altri cloud o on-premises dentro lo stesso piano di controllo, e monitorarli con gli stessi strumenti usati per le risorse native.
Per volumi di dati particolarmente grandi, o per ambienti con connettività non sempre disponibile, esiste anche l’Azure Monitor pipeline, pensata per estendere la raccolta dati dentro il proprio data center senza dipendere da una connessione internet costante verso Azure. È uno scenario tipico di aziende manifatturiere o con sedi remote, dove i dati vanno raccolti anche quando il collegamento verso il cloud si interrompe temporaneamente.
Azure Monitor, Microsoft Sentinel e Defender for Cloud: come si distinguono
Capita spesso, parlando con chi si avvicina per la prima volta all’ecosistema Azure, di sentire confondere Azure Monitor con gli strumenti di sicurezza della piattaforma. La distinzione in realtà è abbastanza netta, una volta chiarito il punto di partenza: Azure Monitor osserva prestazioni, disponibilità e stato delle risorse, mentre Microsoft Sentinel e Defender for Cloud usano quegli stessi dati (più molti altri) per rilevare e rispondere a minacce di sicurezza.
Sentinel, in particolare, si appoggia direttamente sulla data platform di Azure Monitor per la raccolta e l’archiviazione dei log, il che significa che i due servizi condividono le fondamenta invece di competere per lo stesso scopo. Chi vuole capire più in dettaglio come si posiziona Sentinel rispetto a Monitor e a Defender for Cloud può approfondire nella nostra guida dedicata a Azure Sentinel.
Pricing di Azure Monitor: come funzionano i costi
Il costo di Azure Monitor dipende soprattutto dal volume di dati ingeriti nei log. I primi 5 GB al mese sono gratuiti per ogni workspace. Oltre quella soglia, il prezzo di riferimento per i log di tipo Analytics (quelli interrogabili a pieno regime con KQL) si aggira sui 2,30 dollari per GB nella maggior parte delle regioni.
Per chi ha volumi prevedibili ed elevati esistono due livelli alternativi, pensati per ridurre i costi quando non serve la piena potenza di interrogazione dei log Analytics:
- Basic Logs, per dati che servono soprattutto per il troubleshooting occasionale, a circa 0,50 dollari per GB
- Auxiliary Logs, per dati a bassissima priorità che servono raramente, a circa 0,05 dollari per GB
A questi si aggiungono i costi di conservazione, con una tariffa più alta per la conservazione interattiva (fino a 2 anni) e una più contenuta per la conservazione a lungo termine (fino a 12 anni), pensata per chi ha requisiti di compliance che richiedono di tenere i dati archiviati molto più a lungo di quanto serva per l’operatività quotidiana.
Chi supera certe soglie giornaliere può inoltre scegliere un commitment tier, impegnandosi su un volume fisso di dati al giorno in cambio di uno sconto che cresce con il volume: indicativamente il 15% a 100 GB al giorno, il 20% a 200 GB al giorno e il 30% a 500 GB al giorno. Oltre ai log, vanno considerati anche i costi di Application Insights (legati al volume di telemetria applicativa raccolta) e quelli degli alert, fatturati in base al numero di serie temporali o regole valutate. Per una stima precisa, tarata sulla propria regione e sul proprio volume atteso, la pagina ufficiale dei prezzi di Azure Monitor resta il riferimento più affidabile.
Best practice per iniziare con Azure Monitor
Prima di attivare la raccolta dati su larga scala, vale la pena definire alcune regole di base che evitano sia buchi di visibilità sia bollette di log inutilmente gonfie.
- Parti da una data collection rule per categoria di risorsa, invece di raccogliere tutto indiscriminatamente. Non tutte le macchine virtuali hanno bisogno dello stesso livello di dettaglio nei log.
- Attiva prima gli alert raccomandati disponibili per macchine virtuali, cluster AKS e workspace Log Analytics, che Microsoft propone già configurati sulla base dei segnali più comuni, e poi affina con regole personalizzate dove serve davvero.
- Separa i dati ad alta priorità da quelli di solo troubleshooting, usando i livelli Basic e Auxiliary Logs per tutto ciò che non richiede interrogazioni KQL complesse quotidiane.
- Usa Azure Policy per applicare le regole di monitoraggio su larga scala, invece di configurare manualmente ogni singola risorsa man mano che viene creata.
- Collega gli alert ad action group ben pensati, con percorsi di escalation chiari, invece di mandare tutte le notifiche a un’unica casella email che nessuno controlla con la dovuta attenzione.
Conclusioni
Azure Monitor non è il tipo di servizio che si nota finché tutto funziona, e proprio per questo è facile sottovalutarne l’importanza fino a quando non serve davvero capire perché un’applicazione si è fermata alle tre di notte. Una volta impostato con criterio, la differenza che fa tra un incidente risolto in dieci minuti e uno che si trascina per ore è enorme.
Il fatto che la stessa data platform alimenti anche Sentinel e Defender for Cloud è, dal nostro punto di vista, uno degli argomenti più solidi per investire tempo in una configurazione fatta bene fin dall’inizio: i dati raccolti oggi per il monitoraggio operativo sono spesso gli stessi che serviranno domani per un’indagine di sicurezza. Se la tua organizzazione sta valutando come impostare l’observability su Azure, o vuole integrare il monitoraggio con un ambiente ibrido già esistente, il nostro team può aiutarti a disegnare un’architettura che non si limiti a raccogliere dati, ma li renda davvero utili per chi deve prendere decisioni ogni giorno.
FAQ su Azure Monitor
Cos’è Azure Monitor in parole semplici? È il servizio di Microsoft Azure che raccoglie metriche, log e tracce da risorse cloud, infrastrutture ibride e applicazioni, e li mette a disposizione in un’unica piattaforma per analisi, dashboard e alert. Non è un prodotto a sé: è il livello di dati su cui si appoggiano anche Microsoft Sentinel e Defender for Cloud.
Quanto costa Azure Monitor? I primi 5 GB al mese di log ingeriti sono gratuiti. Oltre quella soglia, il costo standard per i log di tipo Analytics è di circa 2,30 dollari per GB, con sconti fino al 30% per chi si impegna su volumi giornalieri fissi (commitment tier). Application Insights, alert e workbook aggiungono voci di costo separate, legate al volume di dati e al numero di regole attive.
Che differenza c’è tra Azure Monitor e Microsoft Sentinel? Azure Monitor osserva le prestazioni e la disponibilità delle risorse, mentre Sentinel usa gli stessi dati (e altri) per rilevare minacce di sicurezza con un approccio SIEM/SOAR. Sentinel si appoggia proprio sulla data platform di Azure Monitor: non sono due alternative, sono due livelli diversi dello stesso stack. Il confronto completo è nella nostra guida su Azure Sentinel.
Serve installare un agente per usare Azure Monitor? Per le risorse PaaS di Azure la raccolta base è già attiva. Per macchine virtuali, server on-premises e ambienti ibridi serve l’Azure Monitor Agent (AMA), che sostituisce i vecchi agenti Log Analytics e Diagnostics (ormai dismessi). L’agente si distribuisce tramite data collection rule, anche su larga scala con template infrastructure as code.
Azure Monitor funziona anche fuori da Azure? Sì. Tramite Azure Arc è possibile collegare macchine e cluster Kubernetes su altri cloud o on-premises e monitorarli con gli stessi strumenti usati per le risorse native Azure. Per volumi di dati molto grandi o connettività intermittente esiste anche l’Azure Monitor pipeline, pensata per portare la raccolta dati dentro il proprio data center.
Scritto da
Emanuele Rossi
Infra & Security · Dev4Side
Dev4Side Software · Microsoft Gold Partner
Hai bisogno di implementare questo nella tua azienda?
I nostri team specializzati hanno completato oltre 200 implementazioni Microsoft in tutta Italia. Contattaci per una valutazione gratuita e senza impegno del tuo progetto.
Articoli correlati
Azure Sentinel: cos’è, funzionalità e costi
Azure Sentinel: soluzione SIEM/SOAR di Microsoft per rilevare e rispondere alle minacce cloud. Funzionalità, integrazione con Defender e struttura dei costi.
Azure Security Consulting: consulenza per la sicurezza cloud
Azure Security Consulting: proteggi il cloud aziendale con un partner certificato Microsoft. Perché serve, cosa include e come scegliere il consulente giusto.
Azure DevOps Consulting: cos’è e cosa offre al proprio business
Azure DevOps Consulting: perché affidarsi a un partner certificato per pipeline CI/CD e DevOps. Vantaggi, criteri di scelta e cosa aspettarsi dalla consulenza.