Pilota Microsoft Purview Information Protection in banca
Come abbiamo avviato la classificazione e protezione dei dati di un istituto bancario con un pilota Microsoft Purview in ~7 settimane, senza fermare l'operatività.
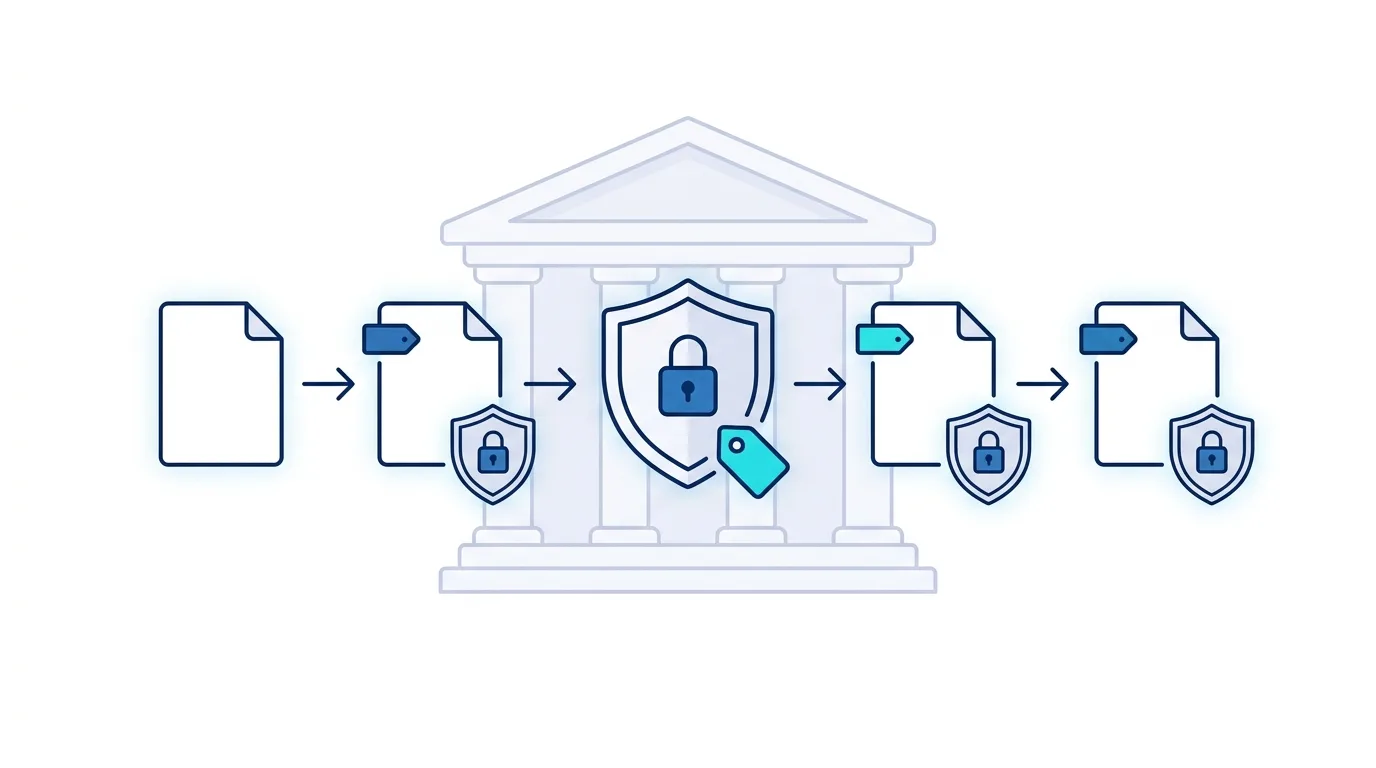
Microsoft Purview Information Protection è la soluzione con cui un’organizzazione classifica e protegge i dati sensibili dentro e fuori Microsoft 365, con etichette di riservatezza e crittografia che seguono il documento, più controlli di condivisione e di accesso applicati a siti e team. Per un istituto bancario italiano l’abbiamo avviata con un pilota strutturato di circa sette settimane, senza fermare l’operatività quotidiana dei team.
Il cliente aveva un ambiente Microsoft 365 già attivo (SharePoint Online, OneDrive for Business, Teams) usato ogni giorno da team distribuiti su più sedi. Come in molte realtà del settore finanziario, l’infrastruttura cloud esisteva da anni, ma senza un criterio strutturato per distinguere quali contenuti fossero sensibili e chi potesse condividerli. È lo stesso punto di partenza da cui si può aumentare la compliance con SharePoint: tecnologia presente, governance da costruire.
La sfida: proteggere i dati senza appesantire i team
Nel settore bancario la protezione dei dati non è un’opzione: è materia di compliance normativa, e ogni condivisione non controllata di un’informazione sensibile è un rischio concreto, non teorico. Il cliente aveva tre esigenze precise: classificare automaticamente i documenti che già viaggiavano sul cloud, proteggere in modo proattivo i dati sensibili senza imporre procedure manuali ai team, e ottenere visibilità su come le informazioni venivano condivise, sia internamente sia con l’esterno.
Perché un progetto pilota
Davanti a un cambiamento che coinvolge l’intera infrastruttura documentale di una banca, stimare con precisione tempi e costi di un deployment completo è quasi impossibile senza conoscere a fondo l’ambiente esistente. Abbiamo quindi proposto, come facciamo in genere in contesti di questa complessità, un progetto pilota: un perimetro controllato per validare la tecnologia, individuare i problemi che un assessment da solo non farebbe emergere e arrivare alla produzione con un piano accurato invece che con un’ipotesi.
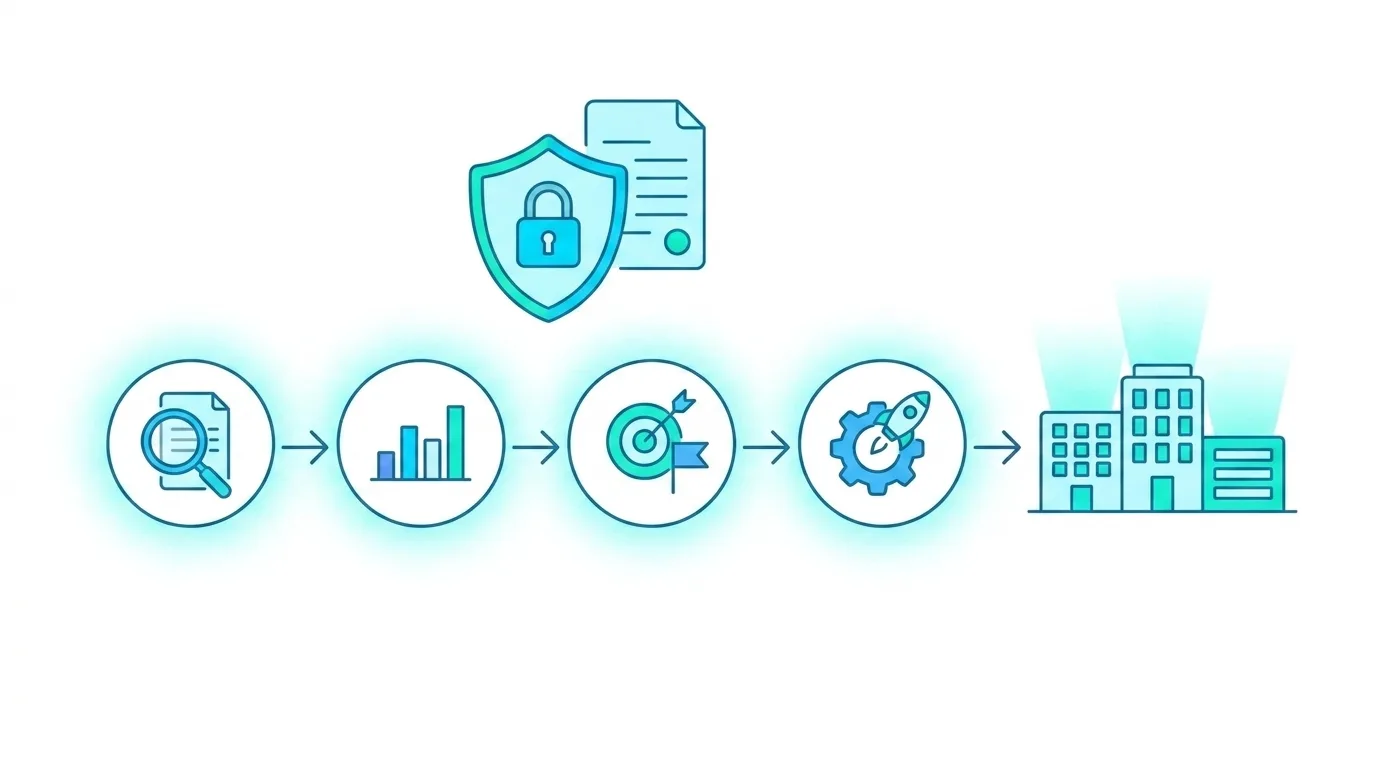
La soluzione: quattro fasi in circa sette settimane
Nella fase di Assessment abbiamo analizzato i servizi cloud in uso, mappato i flussi di dati esistenti e valutato le policy già in essere, raccogliendo tramite un sondaggio interno le necessità e le aspettative di business dei team coinvolti.
Nella fase di Analisi abbiamo elaborato i dati raccolti, preparato la documentazione e definito i requisiti di protezione effettivamente necessari, distinguendo tra repository locali, interazioni con soggetti esterni e requisiti di sicurezza specifici della struttura. Il pilota ha coperto il perimetro cloud. I repository locali sono rimasti fuori dal pilota e vanno trattati nella fase di estensione, con lo scanner di Microsoft Purview Information Protection.
Nella fase di Definizione della strategia abbiamo costruito l’impianto di etichettatura (quattro livelli, da Public a Confidential, più una categoria Custom per esigenze specifiche) con regole di auto-labeling basate sul contenuto (sensitive information type) e con etichette predefinite sulle raccolte documenti di SharePoint in base alla posizione, crittografia associata e controlli di condivisione (per siti e team, tramite le etichette applicate al contenitore: privacy, condivisione con utenti esterni e accesso da dispositivi non gestiti). In parallelo abbiamo definito le policy DLP per il cloud: controlli sulla condivisione esterna, limitazioni di accesso, monitoraggio delle attività e sistema di alert. È lo stesso principio di governance documentale con cui si possono gestire le normative con SharePoint e Syntex.
Nella fase di Deployment, la più estesa, siamo partiti dalla preparazione (creazione delle label, setup delle regole per il cloud, configurazione dei gruppi di sicurezza) per poi attivare le policy su un sottoinsieme di utenti, validare le funzionalità e infine procedere al roll-out graduale per dipartimento sul perimetro del pilota, con monitoraggio continuo.
Il prerequisito di licenza
L’etichettatura automatica dipende dalla licenza. Le etichette di riservatezza con etichettatura manuale sono incluse in Microsoft 365 E3 e in Business Premium. L’auto-labeling, sia client-side sia service-side (SharePoint, OneDrive, Exchange), richiede invece licenze di livello E5 o gli add-on E5 Compliance e Information Protection & Governance. Verificarlo in fase di Assessment evita di scoprire a metà progetto che una parte della strategia non è attivabile.
La governance del progetto
Un progetto di questo tipo non si gioca solo sulla configurazione tecnica. Abbiamo strutturato il coinvolgimento di quattro team: il Security Team per la governance e la supervisione, il team Microsoft 365 per configurazione e deployment, il Compliance Team per l’adesione ai requisiti normativi, e i responsabili delle business unit per la validazione funzionale di ogni fase.
I risultati del pilota
Il valore di un pilota strutturato in questo modo non si misura solo nell’esito tecnico, ma nella riduzione del rischio per i passaggi successivi. Ogni fase del deployment in produzione su scala più ampia si basa su un assessment già fatto, su una strategia già validata con i key user e su una governance già rodata, non su ipotesi. Trattandosi di un pilota su un perimetro controllato di utenti e dipartimenti, non produce KPI di produzione: il suo scopo è arrivare al roll-out completo con un piano accurato e un impianto di classificazione e protezione già testato sul campo, riducendo la superficie di rischio prima che sia un incidente a dettare le priorità.
A chi è utile questo approccio
Il modello è rilevante per organizzazioni in settori regolati (banche, assicurazioni, sanità, utilities) che hanno un ambiente Microsoft 365 attivo ma non ancora una strategia strutturata di classificazione e protezione dei dati. Il pilota è particolarmente indicato quando l’infrastruttura documentale è ampia e complessa, e un deployment “a scatola chiusa” comporterebbe rischi e costi difficili da stimare in anticipo.
Se la tua organizzazione gestisce dati sensibili in Microsoft 365 e non ha ancora una strategia di classificazione e protezione, possiamo aiutarti a partire da un pilota, non da un progetto a scatola chiusa. Richiedi una valutazione gratuita
Scritto da
Emanuele Rossi
Infra & Security · Dev4Side