Sicurezza Microsoft 365 end-to-end: identità, endpoint e dati
Come abbiamo costruito una postura di sicurezza unificata per un gruppo manifatturiero internazionale con Microsoft Entra ID, Defender, Purview e Intune, integrando gli strumenti già presenti.
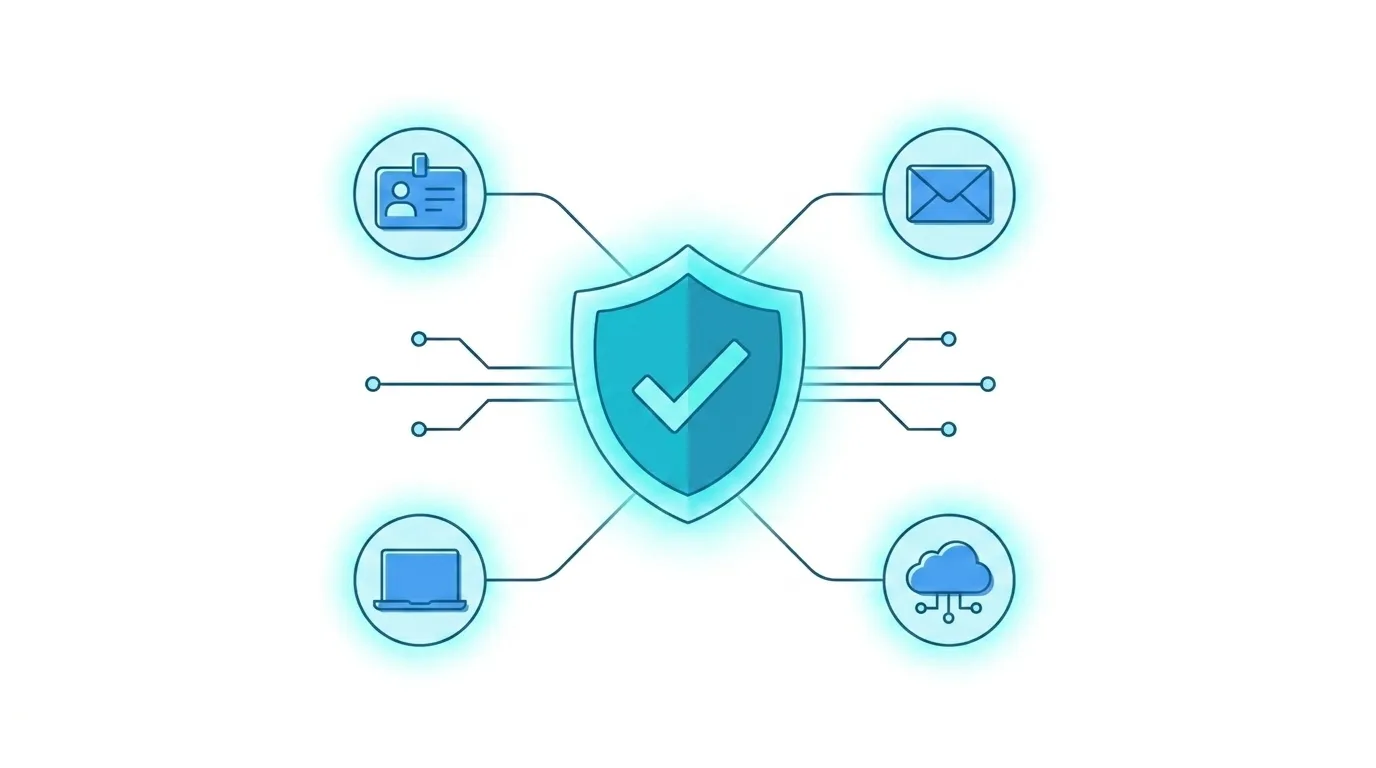
La sicurezza Microsoft 365 end-to-end è l’approccio con cui identità, endpoint e dati vengono protetti come un unico sistema coordinato, invece che come tre problemi separati. Per un gruppo manifatturiero internazionale abbiamo costruito una postura di sicurezza unificata usando gli strumenti dell’ecosistema Microsoft (Microsoft Entra ID, Microsoft Defender, Microsoft Purview e Microsoft Intune), integrandoli tra loro e con Microsoft Sentinel per la correlazione degli eventi, senza fermare l’operatività quotidiana degli stabilimenti.
Nella maggior parte delle organizzazioni enterprise il problema non è l’assenza di uno strumento di sicurezza, ma la mancanza di integrazione tra gli strumenti che già ci sono. Identità, dispositivi e dati vengono gestiti da team e tecnologie diverse, ciascuno con il proprio livello di maturità e nessuna vista d’insieme.
Il problema: tre superfici di sicurezza gestite come silos separati
Il cliente (un’azienda manifatturiera enterprise parte di un gruppo industriale internazionale, con un parco dispositivi e una base utenti distribuiti su più sedi) gestiva identità, endpoint e dati come tre ambiti indipendenti. Ognuno aveva un proprio livello di protezione, ma nessuno parlava con gli altri.
Il risultato pratico era una copertura frammentata: un segnale rilevato sull’accesso degli utenti non aveva alcun effetto sulle policy dei dispositivi, e la protezione dei dati sensibili viaggiava su un binario separato rispetto al resto. Serviva una postura di sicurezza unificata, non un altro tool isolato, capace di coprire allo stesso tempo l’accesso degli utenti, la protezione dei dispositivi e la gestione delle informazioni sensibili, automatizzando il più possibile i processi di sicurezza e compliance senza interrompere il lavoro degli stabilimenti.
La soluzione: uno stack Microsoft integrato su quattro aree
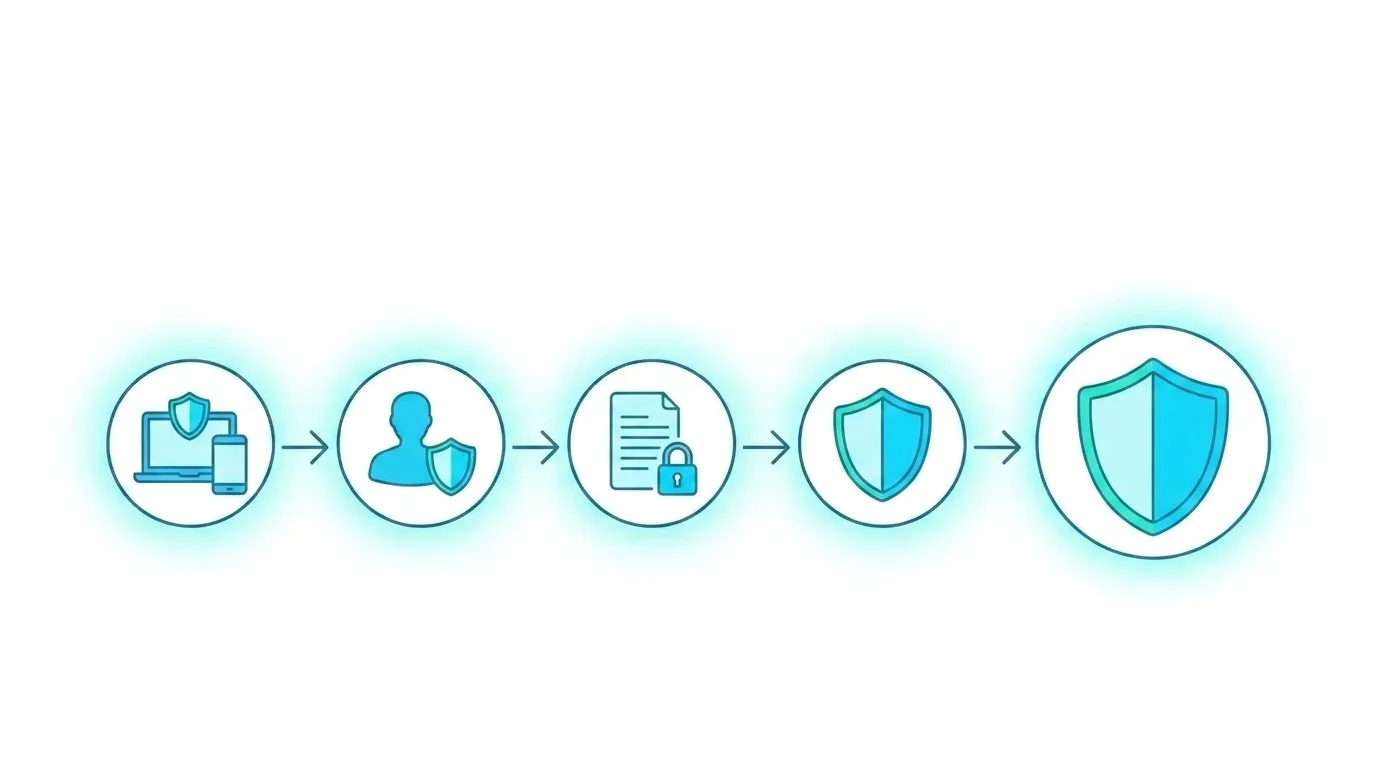
Abbiamo strutturato il progetto su quattro aree, ciascuna affidata a una tecnologia specifica dell’ecosistema Microsoft e integrata con le altre.
Gestione moderna degli endpoint con Microsoft Intune. Policy di enrollment per dispositivi aziendali e BYOD, processo di Autopilot per i dispositivi Windows, Company Portal per la distribuzione delle applicazioni, baseline di sicurezza differenziate per sistema operativo, azioni di remediation automatiche e monitoraggio delle prestazioni tramite Endpoint Analytics.
Protezione avanzata delle identità con Microsoft Entra ID. Conditional Access con restrizioni per località geografica e per stato del dispositivo (gestito o non gestito), multi-factor authentication, self-service password reset e password protection avanzata. A questo livello si aggiunge Entra ID P2, con Privileged Identity Management per i ruoli privilegiati, Access Reviews periodiche e Identity Protection, che calcola rischio di accesso e rischio dell’utente e abilita policy di Conditional Access basate sul rischio.
Sicurezza dei dati con Microsoft Purview. Scansione dell’ambiente per identificare i dati sensibili, costruzione delle tassonomie di classificazione, etichette di riservatezza con protezioni e regole di ereditarietà associate, policy DLP per prevenire la perdita di dati e policy di retention differenziate per tipo di informazione.
Protezione degli endpoint con Microsoft Defender. Defender for Endpoint per il deployment degli agenti, il Defender Vulnerability Management e l’Automated Investigation and Response; Defender for Identity con sensori sui Domain Controller per rilevare comportamenti anomali, integrato con Microsoft Sentinel per la correlazione degli eventi e l’alerting centralizzato.
Dove i segnali si incontrano
Su questo stack i segnali si scambiano in tre punti. Il primo riguarda i dispositivi: Intune valuta la compliance, la policy può includere il livello di rischio calcolato da Defender for Endpoint, e Conditional Access consente l’accesso alle risorse aziendali solo da dispositivi conformi. Il secondo riguarda le identità: Entra ID Protection calcola il rischio e Conditional Access lo trasforma in una richiesta di multi-factor authentication o in un cambio password sicuro, mentre Defender for Identity porta in Defender XDR e in Sentinel i segnali che arrivano dai Domain Controller. Il terzo riguarda i dati: i log delle etichette di riservatezza e gli alert DLP di Purview possono confluire negli stessi strumenti di monitoraggio, così un evento sui dati si legge accanto a quello su identità e dispositivo.
Il metodo: un roll-out incrementale in quattro fasi
Il progetto è stato pianificato con un approccio incrementale, proprio per rispettare il vincolo di non fermare mai l’operatività.
La preparazione e l’assessment hanno coperto l’analisi dell’infrastruttura esistente, la definizione delle policy di sicurezza e la pianificazione della distribuzione.
L’implementazione core ha messo a terra il setup di Intune e l’enrollment dei dispositivi, la configurazione di Conditional Access e MFA, e l’attivazione delle funzionalità base di Defender for Endpoint e Defender for Identity.
La configurazione avanzata ha introdotto Privileged Identity Management, Identity Protection con le policy di Conditional Access basate sul rischio, le policy DLP e di classificazione dei dati, le Access Reviews e il fine tuning delle policy definite nelle fasi precedenti.
L’ottimizzazione e l’handover si sono chiusi con test e validazione, documentazione, formazione degli amministratori e passaggio di consegne operativo. Per restare focalizzato sull’obiettivo (una base di sicurezza solida e funzionante) il progetto ha deliberatamente escluso attività correlate ma non centrali, come la migrazione dati e lo sviluppo applicativo.
I risultati ottenuti
Il gruppo ha oggi una postura di sicurezza unificata: identità, endpoint e dati non sono più tre problemi separati, ma un unico sistema in cui i segnali vengono correlati. L’accesso degli utenti è governato da regole basate sul rischio, i dispositivi (aziendali e personali) sono gestiti secondo baseline coerenti, i dati sensibili sono classificati e protetti da policy automatiche.
Il valore concreto sta nell’integrazione tra funzionalità che, a seconda del livello di licenza, sono spesso già incluse nell’abbonamento Microsoft 365 dell’azienda ma non vengono attivate o non lavorano insieme. Fa eccezione Microsoft Sentinel, servizio Azure fatturato a consumo. I processi di sicurezza e compliance che prima richiedevano intervento manuale sono ora in larga parte automatizzati, e l’intero roll-out si è svolto senza interrompere l’operatività degli stabilimenti.
Le competenze applicate
Questo progetto è la dimostrazione operativa di due aree in cui Dev4Side ha ottenuto le Advanced Specialization Microsoft: Identity & Access Management e Threat Protection. Non sono credenziali astratte: sono esattamente le competenze messe in campo per costruire Conditional Access, Privileged Identity Management e Defender for Identity in questo progetto.
A chi è utile questo approccio
L’approccio è pertinente per qualsiasi organizzazione distribuita su più sedi, con un parco dispositivi eterogeneo e requisiti di conformità (gruppi manifatturieri, aziende industriali, realtà multi-settore). Il punto di partenza tipico non è la mancanza di strumenti, ma la mancanza di integrazione tra strumenti che già esistono. Per i gruppi con sistemi OT negli stabilimenti il modello va esteso con un percorso dedicato (segmentazione di rete, ad esempio con Microsoft Defender for IoT), perché i sistemi industriali hanno vincoli di aggiornamento e di operatività diversi dall’IT d’ufficio. Puoi vedere altri progetti simili tra i nostri casi di successo.
Se nella tua azienda identità, endpoint e protezione dei dati sono ancora gestiti come tre problemi separati, possiamo aiutarti a unificarli in un unico piano. Contattaci per una valutazione
Scritto da
Emanuele Rossi
Infra & Security · Dev4Side